Los 7 errores de seguridad capitales en la gestión de sitios web
Como proveedor de alojamiento, vemos con frecuencia sitios web pirateados, algo que nunca resulta agradable para su propietario. Estos ataques aprovechan vulnerabilidades sin corregir y puntos de entrada fáciles de explotar para los piratas o los robots maliciosos. Calculamos que al menos el 95 % de los ataques podrían haberse evitado con medidas sencillas por parte del webmaster. Por eso unos sitios acaban pirateados y otros no.
Estos son, por tanto, los principales errores que debe evitar a toda costa si no quiere que pirateen su sitio.
Error 1) Usar un usuario y una contraseña «fáciles» de recordar
… ¡Y fáciles de adivinar para los piratas!
Si su nombre de usuario es «admin» y su contraseña «password», ya puede poner «piratéame» como título de su sitio: es como dejar la puerta de casa abierta de par en par al irse de vacaciones.
Le sorprendería saber cuántos sitios pirateados tenían como contraseña el nombre de pila del usuario… Ni un robot ni una persona deberían poder adivinar su usuario y su contraseña.
Tampoco hay que descuidar el nombre de usuario: si también es difícil de encontrar, añade una capa adicional de seguridad a su acceso. Es mucho más difícil adivinar el usuario «HackMeIfYouCan_42-1337» que «admin» o «administrator».
Sus contraseñas protegen el acceso a sus servicios. Ya se trate del acceso FTP, del panel de administración, del área de cliente, de Plesk o de su buzón de correo, usted quiere ser la única persona que pueda entrar. Numerosos robots y usuarios malintencionados recorren la web en busca de contraseñas sencillas para aprovechar sus accesos y enviar spam, difundir publicidad o simplemente hacer daño. Por eso es fundamental elegir contraseñas seguras, «buenas contraseñas».
Una buena contraseña debe:
- Tener como mínimo 8 caracteres
- Contener minúsculas, mayúsculas, números y símbolos
- Ser única
Una contraseña no debe:
- Contener palabras que existan en el diccionario
- Contener ninguna palabra relacionada con la cuenta para la que se usa
- Contener secuencias fáciles (qwerty, 123, 2017, etc.)
Error 2) Ignorar las actualizaciones de su sitio
¿Su CMS lo utilizan millones, o incluso miles de millones, de sitios web?
¿Usa decenas de módulos adicionales que, por supuesto, también son muy populares?
¡Actualícelos! ¡Lo más a menudo posible!
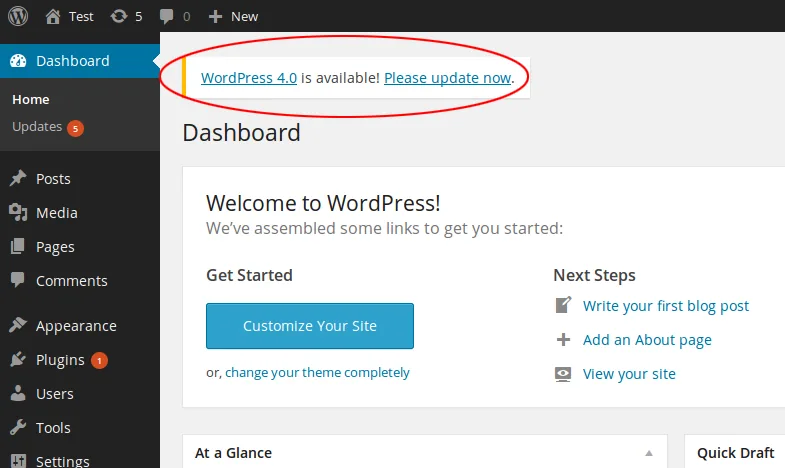
Precisamente porque estos CMS, temas y plugins son populares y están muy extendidos, son el objetivo prioritario de los piratas.
Pero también cuentan con un excelente soporte por parte de sus desarrolladores: en cuanto se detecta un fallo de seguridad, se corrige con gran rapidez. Por eso hay que actualizar cuanto antes para cerrar la vulnerabilidad.
Si su sitio no está actualizado, ¡será a usted a quien pirateen!
Cuanto más tiempo pase sin actualizar su sitio, más aumentan sus probabilidades de sufrir un ataque… de forma exponencial.
Consideramos que hay que actualizar como mínimo una vez al mes y que el riesgo de ataque es muy elevado a partir de tres meses sin actualizaciones.
Asimismo, si observa que el desarrollador de un plugin o tema ya no lo mantiene, busque una alternativa.
Actualizar un CMS moderno suele llevar apenas unos minutos y unos clics, y los problemas derivados de las actualizaciones son tanto menores cuanto más regularmente mantiene su sitio: sería una pena no hacerlo.
En HaiSoft, todos los alojamientos funcionan con Plesk (en francés), que detecta numerosos CMS. Así puede activar las actualizaciones automáticas, actualizar de una sola vez los plugins y temas de varios sitios e incluso controlar y mejorar la seguridad de sus CMS. ¡Le recomendamos encarecidamente que saque el máximo partido de estas funciones! No dude en pedir consejo a nuestro soporte si lo necesita.
Error 3) Utilizar una versión obsoleta de PHP
PHP es el lenguaje de todos los sitios dinámicos modernos. «PHP» designa tanto un lenguaje de programación como el intérprete que ejecuta el código. Evoluciona constantemente para mejorar los tiempos de carga y, sobre todo, la seguridad. Con cada versión, PHP corrige vulnerabilidades, desactiva funciones consideradas peligrosas, etc. Por tanto, debe mantener actualizada su versión de PHP.
¿Viajaría usted al otro extremo del mundo a bordo de este avión?
Sin embargo, vemos con frecuencia a clientes que instalan CMS de última generación como WordPress con una versión de PHP obsoleta desde hace años (como PHP 5.4). No solo puede provocar fallos de funcionamiento y ralentizar considerablemente su sitio, sino que, sobre todo, deja abiertas enormes brechas de seguridad.
En HaiSoft, ponemos a su disposición las nuevas versiones de PHP el mismo día de su lanzamiento.
Para disfrutar de la mejor experiencia y la máxima seguridad, dedique unos segundos a conectarse a su panel de control Plesk y elija la versión de PHP más reciente compatible con su script (en francés).
Error 4) Creerse invulnerable
Hoy en día es tan fácil crear un sitio web y publicar contenido que casi olvidamos que el carácter público de internet también supone un riesgo.
Si su sitio es estático (HTML), el único riesgo posible es tener una contraseña FTP demasiado sencilla. Pero si, como la mayoría, su sitio está hecho en PHP, es decir, ejecuta código y puede recibir órdenes desde el exterior, comprenderá fácilmente que requiere ciertas precauciones.
– «¿Quién querría piratearnos? Somos una asociación muy pequeña».
– «Creía que WordPress era seguro».
– «No sabía que había que hacer actualizaciones».
– «¿Quién va a adivinar que mi contraseña es el nombre de mi perro?».
Son frases inocentes que oímos a menudo después de un ataque, pero que reflejan un desconocimiento total de los riesgos reales.
Vivimos en una época en la que los piratas programan robots para buscar sitios vulnerables y piratearlos automáticamente.
Por nuestra parte, les ponemos las cosas difíciles a estos bots bloqueándolos en nuestros servidores cuando su actividad es reconocible, pero no podemos detectarlos todos, y si su sitio es realmente vulnerable, pueden lograr su objetivo antes de que detectemos el intento de intrusión.
Las intenciones de los piratas suelen ser económicas (enviar publicidad, minar criptomonedas, recopilar direcciones de correo electrónico y revenderlas a anunciantes poco escrupulosos); a veces se trata de una competición entre piratas (a ver quién consigue que su nombre aparezca en más sitios) y, en muy raras ocasiones, de ataques dirigidos para perjudicar específicamente a su empresa o a usted.
Estos riesgos afectan, por tanto, a cualquier sitio en línea.
Tanto si su organización es muy pequeña como si es enorme, utilice o no un CMS popular, cualquier sitio dinámico puede tener fallos de seguridad.
En internet está en igualdad de condiciones con los demás: igual de vulnerable que todo el mundo.
- No descuide nunca una medida de seguridad con el pretexto de que no le afecta.
- Si su sitio se puede piratear, solo es cuestión de tiempo que lo pirateen.
- En seguridad, más vale ser paranoico que imprudente.
- Su nivel de seguridad global es el del eslabón más débil de la cadena.
Error 5) ¿Un fallo? Fácil, ¡basta con ampliar los permisos! chmod 777 (rwxrwxrwx)
Si alguna vez tiene la impresión de que un «chmod 777» es la solución a un problema, es casi seguro que se está equivocando.
Estas son algunas razones para no hacerlo nunca:
- Conceder todos los derechos sobre sus archivos a todos los usuarios de un servidor pone en peligro su sitio.
- En ningún caso debería autorizarse el permiso de ejecución en archivos PHP.
- En ningún caso es deseable que todos los usuarios del servidor tengan derechos sobre los archivos de su sitio.
Estas son las buenas prácticas que debe seguir:
- Un servidor web moderno está diseñado para que basten permisos «644» en los archivos y «755» en las carpetas. Para ello, en los alojamientos Plesk de HaiSoft, los archivos pertenecen a su usuario FTP principal (usuario del sitio) y al grupo «psacln» (Plesk).
- La carpeta «httpdocs» de la raíz de su sitio debe tener chmod «750» y pertenecer al grupo «psaserv».
Si no es posible leer o escribir un archivo o una carpeta, pregúntese primero por qué. ¿Pertenecen los archivos al usuario correcto? ¿Está restringido el acceso en una carpeta superior o mediante una regla .htaccess? ¡Consulte primero sus logs! (en francés)
En definitiva, mínimos permisos equivalen a máxima seguridad. ¡Téngalo en cuenta! En caso de duda, consulte al soporte de HaiSoft: estaremos encantados de asesorarle.
Error 6) No hacer copias de seguridad o hacerlas en local
¿Qué pasaría si pirateasen su sitio o si lo perdiera todo por un error de manipulación? ¡El riesgo cero no existe! En cualquier caso, haga una copia de seguridad de su sitio cuando funcione correctamente.
¿Quizá esté pensando en instalar un módulo de copia de seguridad en su sitio? Es más o menos como guardar la llave de repuesto del coche dentro del propio coche… Dicho de otro modo: es la peor copia de seguridad posible, no lo haga. Además, una copia así ocupa espacio en su plan de alojamiento y será inservible si sus datos se borran por accidente o a manos de un pirata. Existen alternativas mucho mejores.
Recuerde la regla n.º 1 de una buena copia de seguridad: una copia de seguridad digna de ese nombre debe guardarse fuera del origen que protege.
Este es el método más básico, universal y eficaz para hacer una copia de seguridad completa de su sitio. Lleva menos de 10 minutos y puede salvarle de un buen apuro:
- Cree una carpeta para la copia de seguridad, con el nombre del sitio y la fecha del día, en su ordenador, NAS o soporte de almacenamiento externo (evite las memorias USB, uno de los soportes menos fiables). Por ejemplo, backup_misitio.com_01Abril2022.
- Conéctese a su panel de control Plesk.
- Exporte y descargue un volcado de su base de datos desde el panel de control y colóquelo en su carpeta de copia de seguridad.
- Conéctese por FTP (en francés) y descargue todos los archivos del sitio, que colocará también en su carpeta de copia de seguridad.
- Opcionalmente, cree un .zip de esta carpeta con un nombre adecuado para asegurarse de que su contenido no cambie.
Si dispone de un servidor FTP, puede programar en Plesk una copia de seguridad automática hacia él. No dude en ponerse en contacto con nosotros si necesita ayuda para configurarlo.
HaiSoft realiza copias de seguridad diarias de sus servidores de alojamiento compartido y las conserva entre 4 y 12 meses. Pero a veces un cliente se da cuenta de que le han pirateado, o reacciona a nuestras advertencias, más de 12 meses después. En ese caso es imposible restaurar nuestra copia y reparar el sitio (en francés) puede resultar complejo, o incluso imposible en algunos casos. Conserve, por tanto, al menos un archivo, o mejor varios, de su sitio en perfecto estado de funcionamiento. Esta copia también puede serle útil si falla una actualización o comete un error de manipulación.
Conviene hacer una copia de seguridad antes y después de cada cambio importante en su sitio para no perder su trabajo y poder volver atrás en caso de error, pero sobre todo para tener un contenido que restaurar si piratean su sitio o comete un error de manipulación.
Error 7) No utilizar HTTPS
La protección mediante Let’s Encrypt es 100 % gratuita en HaiSoft y en muchos casos se implanta de forma muy sencilla.
¡No espere ni un segundo!
Proteja sus credenciales y sus datos personales. HTTPS se ha convertido en un estándar de seguridad imprescindible. Protege frente a ciertos ataques de tipo «man in the middle», pero también frente a algunos ataques de robots, ya que ciertos robots piratas aún no son compatibles con HTTPS. Además, mejora su posicionamiento en buscadores (SEO).
HTTPS es un tema en sí mismo, y tenemos un artículo que se lo explica en detalle: Proteja su sitio con HTTPS mediante SSL/TLS de Let’s Encrypt: ¡es gratis en HaiSoft!
Esperamos que este artículo le haya gustado y que no cometa estos errores. Si le ha resultado útil, ¡no dude en compartirlo!