Seguridad: bloqueo de XML-RPC (WordPress)
Poco utilizada pero disponible en todos los sitios WordPress y en algunos otros CMS, la función XML-RPC es uno de los principales objetivos de ataque. Por ello, hemos decidido bloquear por defecto todas las peticiones realizadas a este archivo en el conjunto de los servidores de HaiSoft.
¿Qué es XML-RPC?
El archivo xmlrpc.php permite enviar y recibir datos a través de HTTP en formato XML. Esto abre la puerta a que determinados programas y aplicaciones se conecten directamente a su sitio.
¿Por qué supone un problema?
Esta puerta trasera es una posible brecha de seguridad que los robots maliciosos intentan atacar de forma permanente y cada vez con más frecuencia.
La constatación es sencilla: en un servidor web con una alta proporción de sitios WordPress, hasta el 50 % de las peticiones POST pueden corresponder a ataques contra xmlrpc.php.
Esta cifra baja al 15-25 % en un servidor más heterogéneo, lo que sigue siendo muy superior al 0 % aproximado que cabría esperar.
Los recursos de servidor consumidos inútilmente no son, por tanto, despreciables, y el riesgo de que se detecte una brecha de seguridad o una contraseña débil es considerable.
El bloqueo
Ante el aumento de este tipo de ataques, hemos decidido bloquear por defecto el archivo xmlrpc.php. En los servidores que cuentan con fail2ban (en francés), incluidos los compartidos, el acceso repetido a este archivo provocará el bloqueo de la IP atacante.
Puesta en marcha
El bloqueo se aplicará en:
- Todos los servidores compartidos antes de finales de octubre
- Todos los nuevos servidores VM y dedicados a partir de hoy
- Los servidores VM y dedicados ralentizados por estos ataques, caso por caso
Ventajas e inconvenientes de la solución
Las principales ventajas son:
- Mayor seguridad para todos los sitios afectados
- Menor carga y mayor rapidez de los servidores
- Menor consumo energético de los servidores
El único inconveniente es:
- Los pocos usuarios que necesiten XML-RPC deberán ponerse en contacto con el soporte de HaiSoft para autorizar la API y desbloquear su IP si es necesario.
La función puede reactivarse solicitándolo mediante un ticket de soporte desde su área de cliente.
Actualización:
Tenga en cuenta también que puede existir otra capa de bloqueo: en WP Toolkit, si tiene acceso a él, hay una opción para bloquear el acceso a xmlrpc.php:
Desde su panel de control Plesk, en el menú «WordPress», sobre el sitio en cuestión (si figura en WP Toolkit), haga clic en el menú representado por tres puntos superpuestos y, a continuación, en «Comprobar seguridad».
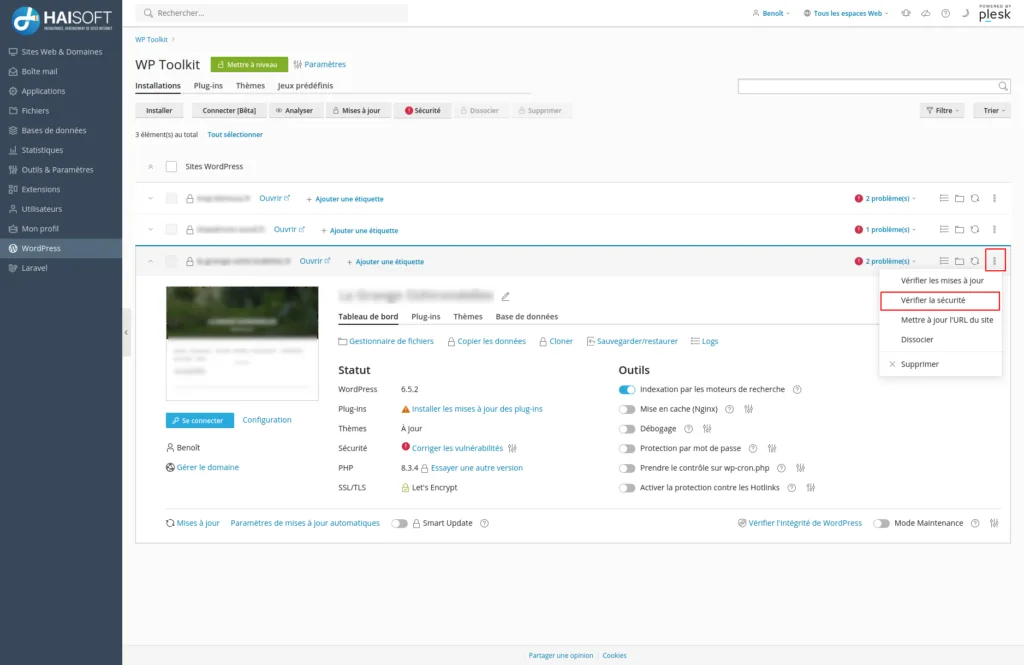
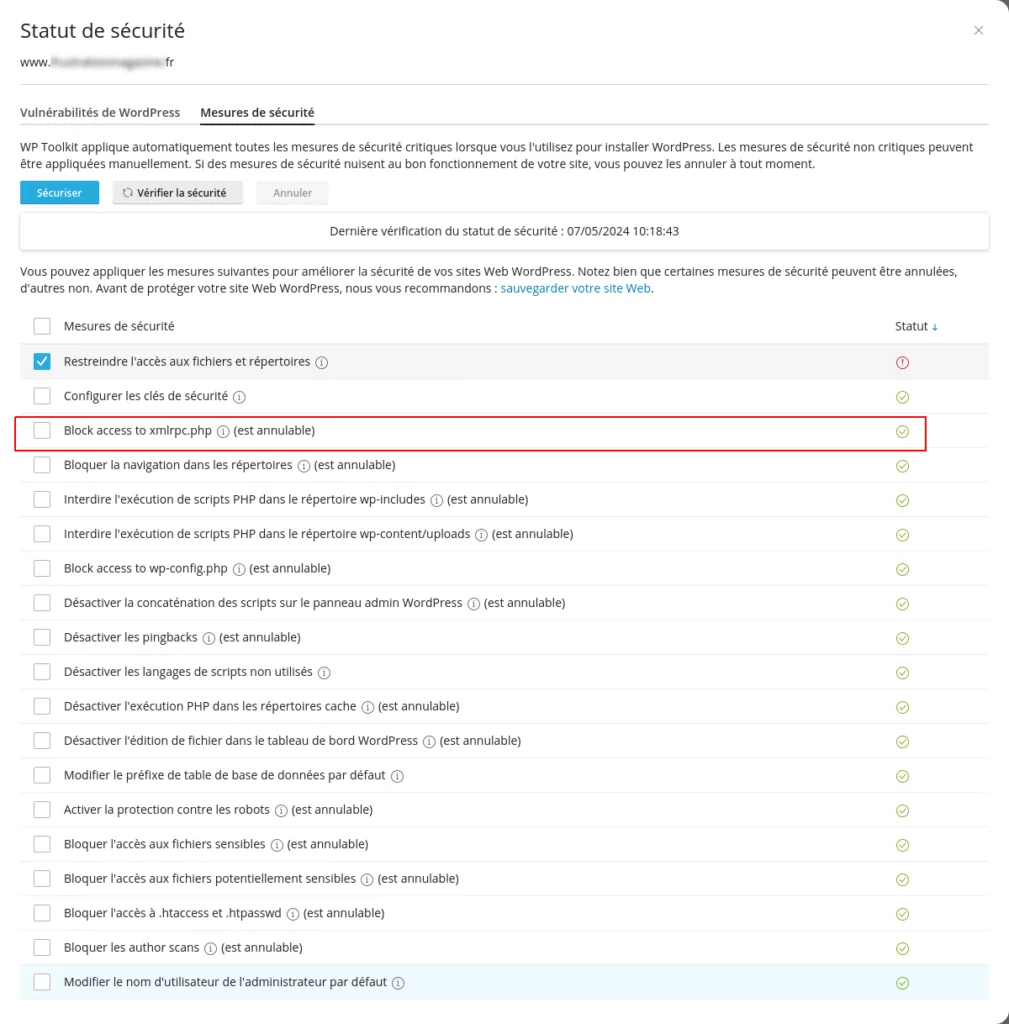
En la ventana que aparece, marque la casilla junto a «Block access to xmlrpc.php» y elija Proteger o Revertir, según desee aplicar o anular el bloqueo.
Como siempre, nuestro equipo queda a su disposición para responder a cualquier pregunta.