Spam: cómo desbaratar las estafas por correo
Los delincuentes de internet son cada vez más creativos a la hora de intentar sacar dinero a los usuarios del correo electrónico. Recibir un correo intimidatorio puede preocupar, y un usuario poco precavido puede caer fácilmente en las redes de un estafador. ¿Cómo identificar estos engaños y sobrevivir tranquilamente en la jungla del correo electrónico? Lo analizamos.
La actitud adecuada
Como verá, en este ámbito rara vez se trata de auténticos hackers, sino más bien de individuos más o menos astutos que intentan engañar a sus víctimas con correos fraudulentos. La idea es, por tanto, comprender los resortes que utilizan para detectar sus engaños.
En general, ante un correo sorprendente, para bien o para mal, conviene adoptar una postura escéptica.
Un verdadero pirata debe aportar pruebas de lo que afirma y, como diría el youtuber escéptico Hygiène Mentale (en francés): sin pruebas no hay motivo para creer.
Tenga presente que el 99,99 % de estos correos los envían robots y no se basan en nada concreto. Si recibe una amenaza, lo más probable es que se la haya enviado un robot y que no tenga nada que temer. Así que tómese un momento y mantenga la calma.
Conociendo los casos inofensivos, podrá deducir los casos excepcionales en los que hay que actuar y protegerse rápidamente.
Veremos también que a veces conviene cuestionar la validez de las supuestas pruebas aportadas, ya que, si se investiga un poco, resultan ser casi siempre falsas.
Por último, hay que ser consciente de que las técnicas de las que hablamos aquí se aprovechan sobre todo de los fallos humanos, por lo que es importante formarse para protegerse de ellas.
Chantaje y farol
Por lo general, las intimidaciones o estafas por correo consisten en hacerle creer que le han robado datos comprometedores o confidenciales y pedirle dinero a cambio del silencio del pirata, normalmente mediante un pago en Bitcoin (una moneda virtual) y a veces solicitando sus números de tarjeta (que, por supuesto, se revenderían en el mercado negro…).
¿El truco? Un farol.
Un verdadero pirata le aportaría necesariamente pruebas de lo que afirma para que lo tomen en serio.
Sin embargo, la mayoría de las veces no se aporta ninguna prueba. Si un pirata tuviera realmente datos confidenciales, se apresuraría a enviarle una muestra para demostrar que va en serio y maximizar sus posibilidades de éxito.
Sin pruebas no hay motivo para creer. En estos casos, se trata simplemente de un correo intimidatorio enviado al azar, y lo único que conoce el estafador es su dirección de correo electrónico. Con eso no llegará muy lejos.
En concreto, si le dicen por ejemplo «tengo todos sus extractos bancarios y sus números de tarjeta» o «tengo vídeos suyos en la ducha» sin enviárselos directamente, puede deducir casi con total seguridad que es sencillamente falso.
Además, aunque fuera cierto, nada garantiza que, si le da al chantajista lo que pide, este no le exija aún más o no acabe revelando sus datos de todos modos.
No obstante, si tiene motivos para pensar que un pirata está realmente en posesión de datos sensibles, pida consejo a su proveedor de alojamiento, a personas de su entorno que sepan de informática o a la autoridad de protección de datos y, por supuesto, acuda cuanto antes a las autoridades competentes (en francés).
Nota: Cabe preguntarse a quién van dirigidas estas estafas, ya que conseguir bitcoins es una tarea muy técnica durante la cual el usuario tiene tiempo de plantearse lo que está haciendo antes de enviar dinero. Creemos que el objetivo son más bien los usuarios que ya tienen bitcoins y que podrían reaccionar demasiado deprisa ante estas amenazas. El inconveniente de esta moneda para la víctima es que no queda ningún rastro del destinatario del pago: el dinero enviado se pierde para siempre.
La técnica del correo enviado desde su propia dirección
A veces puede recibir un correo que parece haber sido enviado desde su propia dirección. En general, no es así en realidad. El objetivo del estafador es, por supuesto, hacerle creer que va en serio. Por ejemplo, la amenaza «tengo la contraseña de su correo; la prueba es que le envío este mensaje desde su dirección» pretende asustarle e impedirle pensar con claridad. Evidentemente, el estafador no suele ser capaz de indicar cuál es realmente su contraseña.
Las dos técnicas habituales para «suplantar» (spoofing) su dirección de correo, es decir, para hacerse pasar por usted, son:
- Poner su dirección de correo como nombre del remitente – Un correo siempre tiene una dirección de envío y un nombre, así que algunos estafadores se divierten poniendo su dirección de correo como «nombre». Si consulta los detalles, verá que la dirección de envío real es distinta: el estafador nunca ha tenido acceso a su buzón. Algunos clientes de correo que no muestran la dirección real hacen que este ataque resulte más creíble.
- Enviar realmente el correo mostrando su dirección en el campo «From:» (dirección del remitente), pero desde otro servidor de correo no autorizado. – La norma del correo electrónico se diseñó originalmente sin seguridad y no impide cambiar libremente la dirección del remitente. Para protegerse de ello existe una norma de protección: SPF, que evita que un tercero no autorizado envíe correos en su nombre. Consulte nuestro artículo sobre este tema. Es posible, sin embargo, que no tenga ningún registro SPF; en ese caso, no dude en ponerse en contacto con su proveedor de alojamiento favorito para definir uno.
La clave para descubrir este engaño es, por tanto, comprobar bien el remitente del correo y, si es necesario, el «código fuente» del mensaje, es decir, el contenido bruto con todos sus metadatos, incluidos el remitente real y la IP desde la que se envió. Todos los clientes de correo y webmails permiten ver estos detalles.
En caso de duda, más vale prevenir que curar: no dude en recurrir al soporte de HaiSoft si lo necesita.
Chantaje con la contraseña
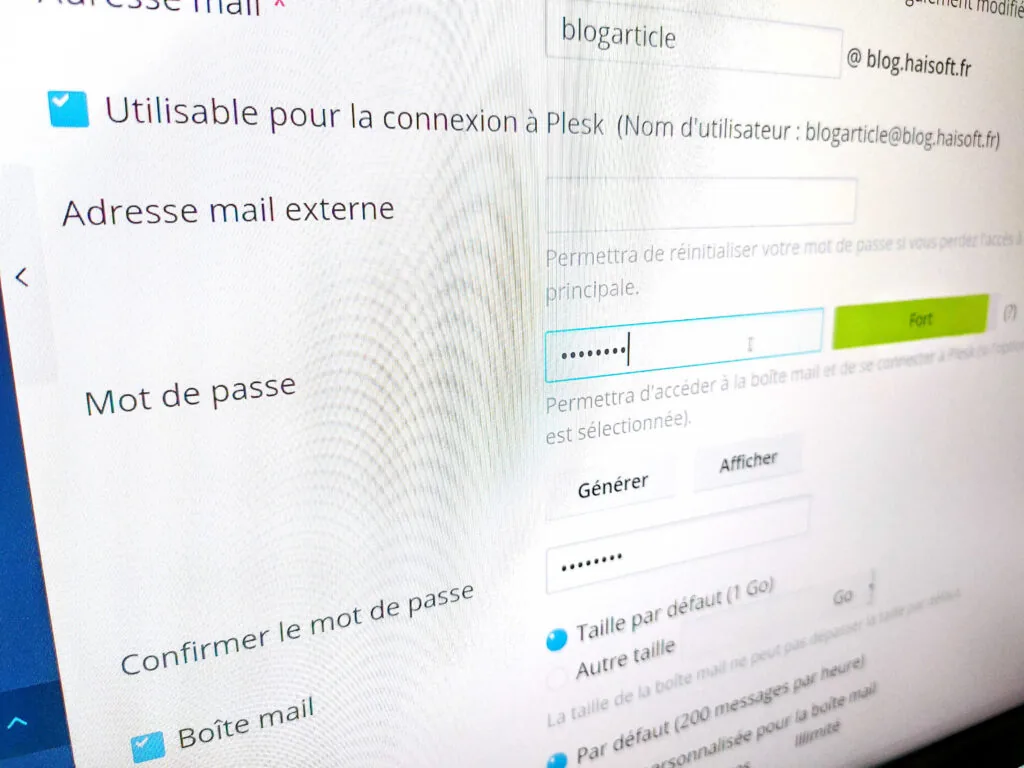
Lo ideal es que cada servicio en el que esté registrado utilice una contraseña aleatoria y distinta de las demás.
Para generar contraseñas aleatorias, puede utilizar la herramienta https://passwordsgenerator.net/
Y para guardar todas sus contraseñas sin perderse, puede usar la función de su navegador (por ejemplo, Firefox) o un gestor de contraseñas específico.
Existe también una variante en la que se muestra una contraseña que usted ha utilizado realmente. Este tipo de ataque es posible cuando un sitio web en el que estuvo registrado no cifraba las contraseñas y un pirata se hizo con ellas.
Estos datos, es decir, listas de usuarios y contraseñas, se revenden después en la darknet (una red de sitios web ilícitos) y se utilizan para actividades delictivas.
En casos más raros, puede que esté utilizando una contraseña demasiado sencilla que ha sido descubierta.
A veces ya habrá cambiado esa contraseña, de modo que la que se muestra ya no está vigente y la amenaza pierde eficacia.
En cualquier caso, si la contraseña indicada sigue en uso, hay que reaccionar rápido y bien. Genere contraseñas nuevas en todos los sitios donde la utilice, empezando por su correo electrónico y por los sitios más sensibles y conocidos.
Pedir dinero para recibir más
Un clásico de la charlatanería: hacerle creer que va a ganar algo o una importante suma de dinero, pidiéndole que pague antes una cantidad (desde unos pocos euros hasta varios miles). Una cosa es segura: si entrega lo que sea, no volverá a ver ni un céntimo.
La solución: no confíe en la buena fe de un desconocido que le pide dinero, por muchas promesas que le haga.
El phishing
En el fondo, los métodos mencionados anteriormente podrían considerarse formas de phishing. Sin embargo, el phishing clásico es, históricamente, algo distinto.
Este método es tan antiguo como inevitable. El estafador envía un correo en nombre de una empresa conocida, con una dirección falsa y enlaces falsos, para llevarle a introducir datos personales en un sitio no oficial gestionado por él. La dirección del remitente suele diferir de la original, el correo contiene a menudo bastantes faltas de ortografía y los enlaces llevan a sitios con URL dudosas.
En este caso, compruebe bien la dirección del remitente y el destino de los enlaces del correo (el destino suele mostrarse al pasar el ratón por encima del enlace, ya sea junto al propio enlace, en la parte inferior del navegador si utiliza un webmail o en la parte inferior de su cliente de correo).
También puede observar con atención el dominio que aparece en el navegador al hacer clic en el enlace, aunque se recomienda no hacer clic.
En caso de duda, no introduzca nunca un usuario o una contraseña, un medio de pago ni ningún otro dato personal tras hacer clic en uno de estos enlaces.
Si quiere comprobar si el correo es auténtico, acceda al servicio en cuestión por sus propios medios para ver si en su cuenta en línea aparece algo relacionado con el mensaje, o póngase en contacto directamente con la empresa, entre otras cosas para avisarle de que se está realizando phishing en su nombre. Su equipo informático agradecerá sin duda la información.
Resumen y consejos generales
En definitiva, esta es la actitud que conviene adoptar para estar más tranquilo frente a las prácticas deshonestas por correo electrónico:
- Utilice contraseñas complejas y distintas para sus servicios en línea (con ayuda de un gestor de contraseñas si es necesario)
- Compruebe bien el remitente de un correo y el destino de los enlaces que contiene
- Ante una amenaza sin pruebas, en general no hay por qué preocuparse
- Si aparece una contraseña que utiliza, cámbiela en todos los sitios donde la haya definido
- Si persiste alguna duda, sea prudente, conserve el correo y pida consejo a su proveedor de alojamiento
Para saber más, consulte la página del Gobierno francés sobre la ciberdelincuencia (en francés).
Para cualquier consulta técnica, contacte con el soporte de HaiSoft en el +33 9 74 07 80 78 de lunes a viernes, de 10:00 a 12:00 y de 14:00 a 17:00, o mediante un ticket de soporte 24/7 desde su área de cliente.
¡Síganos en las redes sociales para no perderse ningún artículo nuevo!